OSS Scanner

6天前发布 6 0 0

Anthropic 是一项面向关键开源软件的免费、自愿加入的漏洞扫描服务。

收录时间:
2026-10-09

Anthropic 是一项面向关键开源软件的免费、自愿加入的漏洞扫描服务。它借鉴了 Google OSS-Fuzz 的思路,用 Anthropic 最强模型(包括 Claude Mythos)定期扫描代码,帮助维护者尽早发现安全问题。
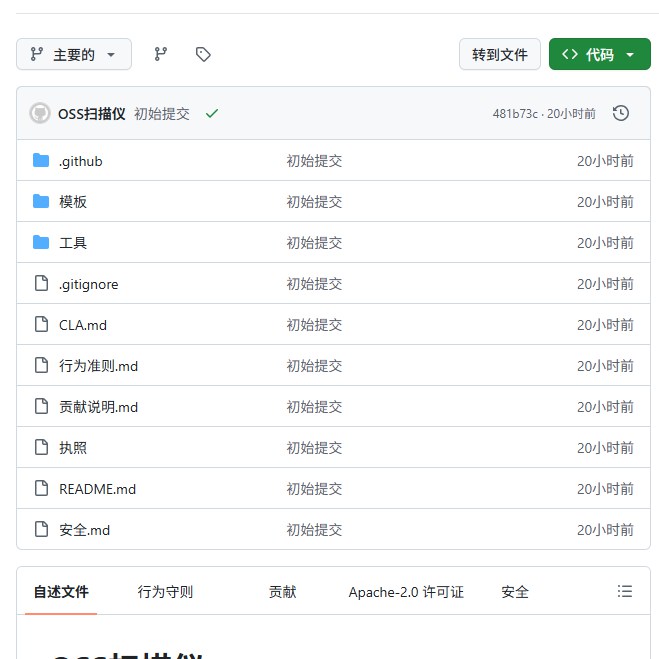
OSS Scanner

OSS Scanner 网站截图

核心特色

  • 完全免费:对符合条件的开源项目零成本提供定期深度扫描。
  • 报告即出:发现结果直接邮件发给维护者,包含可复现步骤(reproducer)、漏洞说明(尽量附上引入时间点),以及可用的修复补丁建议。报告全部由模型生成,无人工审核,速度更快,但可能存在误报。
  • 隔离环境扫描:先在有网络的隔离虚拟机中构建项目,再切换到无外网环境进行审计,安全性高。
  • 可选威胁模型:可提供 threat_model.md,告诉模型项目的安全目标、严重程度评判标准、输入边界等,提升报告质量。
  • 适用对象:对基础设施和用户安全有关键影响的开源项目(参考 OSS-Fuzz 标准),由核心维护者申请,Anthropic 逐一审核。

它与商业版 Claude Security 不同:后者面向企业,OSS Scanner 专为开源生态设计,目标是让关键项目获得更强的防御优势。

如何“部署”/加入服务

OSS Scanner 不是本地安装的工具,而是通过向官方仓库提交 PR 的方式报名加入。步骤如下:

  1. Fork 并准备目录
    在 projects/<项目名>/ 下添加配置。
  2. 编写 project.yaml(可从 templates/project.yaml 复制)
    必填项:

    • repo:项目 Git 地址(可加 #分支)
    • primary_contact:接收报告的邮箱(会公开,建议用安全别名)
      可选:auto_ccs、homepage、disabled、PGP 公钥(加密报告)等。
  3. 提供 Dockerfile
    作用是完整安装依赖并构建项目,让扫描器能在无网环境中运行测试。推荐放在你自己仓库的 .oss-scanner/Dockerfile,或直接放在本仓库的 projects/<name>/Dockerfile。
  4. (强烈建议)添加 threat_model.md
    说明项目安全目标、严重程度分级、范围等。
  5. 本地验证(推荐)
    Bash
    # 需要 git、Docker、Python3 + PyYAML
    python tools/validate.py
    tools/check <项目名>          # 构建并进入无网 shell
    tools/check --qemu <项目名>   # 更接近真实扫描环境
  6. 提交 PR
    一个 PR 只对应一个项目,填写清单。Anthropic 会确认你是核心维护者后合并。合并后扫描器会自动导入、构建、扫描,并邮件发送结果。可随时通过 PR 修改配置或设置 disabled: true 暂停。

数据评估

OSS Scanner浏览人数已经达到6,如你需要查询该站的相关权重信息,可以点击"5118数据""爱站数据""Chinaz数据"进入;以目前的网站数据参考,建议大家请以爱站数据为准,更多网站价值评估因素如:OSS Scanner的访问速度、搜索引擎收录以及索引量、用户体验等;当然要评估一个站的价值,最主要还是需要根据您自身的需求以及需要,一些确切的数据则需要找OSS Scanner的站长进行洽谈提供。如该站的IP、PV、跳出率等!

关于OSS Scanner特别声明

本站3W导航提供的OSS Scanner都来源于网络,不保证外部链接的准确性和完整性,同时,对于该外部链接的指向,不由3W导航实际控制,在2026年10月9日 下午10:23收录时,该网页上的内容,都属于合规合法,后期网页的内容如出现违规,可以直接联系网站管理员进行删除,3W导航不承担任何责任。

相关导航

暂无评论

none
暂无评论...